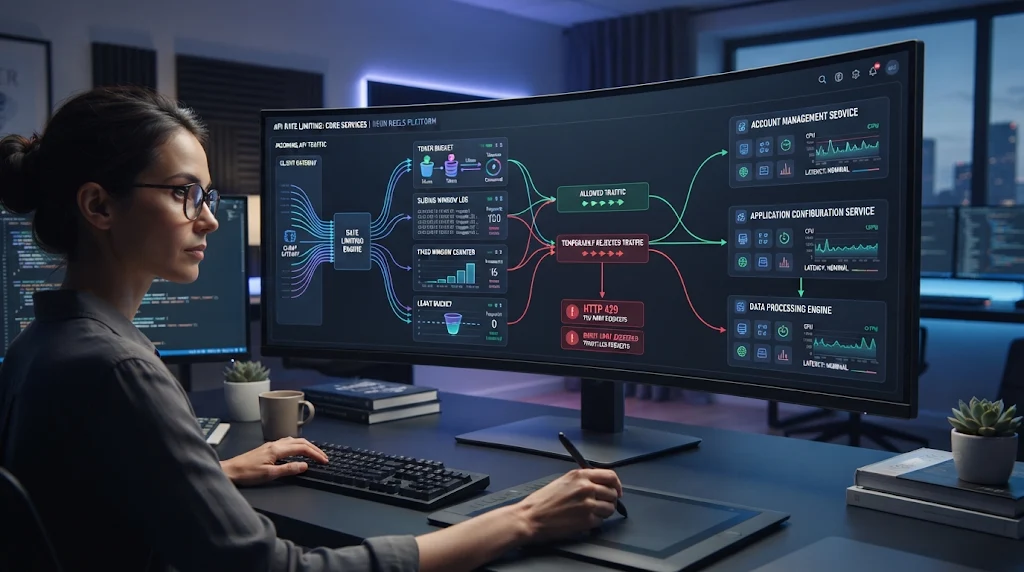
Platform slot digital membutuhkan sistem komunikasi yang mampu menangani berbagai permintaan secara teratur. Setiap aktivitas aplikasi dapat menghasilkan permintaan menuju layanan backend. Jika jumlah permintaan meningkat secara berlebihan, server berpotensi mengalami penurunan performa.
Untuk mengatasi kondisi tersebut, pengembang dapat menerapkan API Rate Limiting. Mekanisme ini mengatur jumlah permintaan yang boleh dilakukan dalam periode tertentu. Dengan demikian, sistem dapat mengendalikan penggunaan sumber daya dan menjaga stabilitas layanan.
API Rate Limiting juga membantu melindungi layanan dari pola akses yang tidak wajar. Oleh karena itu, teknologi ini menjadi bagian penting dalam pengelolaan API platform digital modern. Berikut ini akan membahas tentang Bagaimana API Rate Limiting Mengendalikan Permintaan Platform Slot.
Mengenal Konsep API Rate Limiting
API Rate Limiting merupakan mekanisme pembatasan jumlah permintaan yang dapat dikirimkan klien ke suatu layanan dalam rentang waktu tertentu. Pembatasan tersebut dapat diterapkan berdasarkan alamat IP, identitas pengguna, token akses, atau jenis endpoint.
Sebagai contoh, sistem dapat menetapkan batas 100 permintaan dalam satu menit untuk suatu identitas akses. Jika jumlah permintaan melebihi batas tersebut, server dapat menolak permintaan tambahan sementara.
Dalam platform slot digital, mekanisme ini dapat diterapkan pada layanan autentikasi, pengelolaan akun, konfigurasi aplikasi, dan endpoint administratif.
Tujuan utamanya bukan sekadar mengurangi trafik. Rate limiting juga membantu memastikan sumber daya server tersedia secara lebih adil bagi berbagai pengguna dan layanan.
Mengapa Platform Digital Membutuhkan Rate Limiting?
Setiap permintaan API membutuhkan sumber daya komputasi. Server harus memproses permintaan, menjalankan logika aplikasi, dan terkadang mengakses database.
Ketika jumlah permintaan meningkat secara tiba-tiba, beban pemrosesan juga dapat bertambah. Kondisi ini berpotensi meningkatkan waktu respons atau menyebabkan layanan tidak dapat diakses.
Selain itu, API yang tidak memiliki pembatasan dapat menjadi sasaran penyalahgunaan. Bot otomatis, skrip berulang, atau aktivitas tidak wajar dapat menghasilkan trafik dalam jumlah besar.
Melalui rate limiting, pengembang dapat menetapkan batas akses yang sesuai. Sistem pun memiliki mekanisme tambahan untuk mengendalikan lonjakan permintaan.
Metode API Rate Limiting yang Umum Digunakan
Terdapat beberapa algoritma yang dapat digunakan untuk mengatur jumlah permintaan API.
1. Fixed Window Counter
Metode ini membatasi jumlah permintaan berdasarkan interval waktu tetap. Misalnya, sistem menghitung seluruh permintaan dalam periode satu menit.
Ketika batas tercapai, permintaan berikutnya akan ditolak hingga periode baru dimulai. Metode ini relatif sederhana dan mudah diterapkan.
Namun, fixed window dapat mengalami lonjakan permintaan pada batas pergantian interval. Karena itu, penerapannya perlu mempertimbangkan karakteristik trafik.
2. Sliding Window
Sliding Window menghitung permintaan berdasarkan rentang waktu yang terus bergerak. Sistem tidak hanya melihat batas interval kalender, tetapi juga aktivitas dalam periode terbaru.
Pendekatan ini memberikan pembatasan yang lebih halus dibandingkan fixed window. Selain itu, distribusi permintaan dapat dikendalikan dengan lebih konsisten.
3. Token Bucket
Token Bucket menggunakan kumpulan token sebagai izin untuk mengirimkan permintaan. Setiap permintaan akan menggunakan satu token dari kapasitas yang tersedia.
Token kemudian diisi kembali secara bertahap sesuai konfigurasi. Jika token habis, permintaan tambahan harus menunggu hingga tersedia token baru.
Metode ini memungkinkan lonjakan singkat dalam batas kapasitas tertentu. Karena itu, token bucket cocok untuk sistem yang membutuhkan fleksibilitas trafik.
4. Leaky Bucket
Leaky Bucket mengatur permintaan melalui antrean dengan tingkat pemrosesan yang relatif stabil. Permintaan masuk akan diproses sesuai kapasitas yang telah ditentukan.
Jika antrean mencapai batas maksimum, sistem dapat menolak permintaan tambahan. Metode ini membantu menjaga aliran permintaan agar tidak membebani server secara mendadak.
Bagaimana API Rate Limiting Memproses Permintaan?
Proses rate limiting biasanya dimulai ketika klien mengirimkan permintaan ke API Gateway atau lapisan pengendali akses.
Sistem kemudian mengidentifikasi sumber permintaan. Identitas tersebut dapat berasal dari alamat IP, token pengguna, atau kunci API.
Selanjutnya, pengendali memeriksa catatan jumlah permintaan berdasarkan algoritma yang digunakan. Jika jumlahnya masih berada dalam batas, permintaan diteruskan ke layanan backend.
Sebaliknya, permintaan yang melampaui batas akan ditolak sementara. Server biasanya mengirimkan status HTTP 429 atau Too Many Requests.
Respons tersebut dapat menyertakan informasi seperti batas permintaan dan waktu tunggu sebelum klien mencoba kembali. Dengan demikian, aplikasi dapat menyesuaikan pola komunikasinya.
Manfaat Rate Limiting bagi Platform Slot Digital
Penerapan API Rate Limiting memberikan beberapa manfaat penting bagi pengelolaan sistem.
Menjaga Stabilitas Server
Pembatasan permintaan membantu mengendalikan beban pemrosesan. Server tidak harus menangani permintaan dalam jumlah tidak terbatas pada waktu yang sama.
Hal ini dapat membantu menjaga waktu respons dan ketersediaan layanan, terutama ketika trafik meningkat.
Mengurangi Risiko Penyalahgunaan API
Rate limiting dapat membatasi aktivitas otomatis yang menghasilkan permintaan berlebihan. Mekanisme ini memberikan perlindungan tambahan terhadap pola akses yang mencurigakan.
Namun, rate limiting bukan pengganti sistem keamanan lainnya. Autentikasi, otorisasi, dan deteksi ancaman tetap diperlukan.
Mengoptimalkan Penggunaan Sumber Daya
Dengan pembatasan yang tepat, kapasitas server dapat dialokasikan secara lebih terukur. Sistem juga dapat mengurangi pemrosesan permintaan yang tidak diperlukan.
Selain itu, pengembang dapat menetapkan batas berbeda berdasarkan tingkat kebutuhan setiap layanan.
Tantangan dalam Penerapan Rate Limiting
Salah satu tantangan utama adalah menentukan batas permintaan yang sesuai. Batas terlalu rendah dapat menghambat aktivitas normal, sedangkan batas terlalu tinggi mengurangi efektivitas pengendalian trafik.
Tantangan lainnya adalah pengelolaan pembatasan pada sistem terdistribusi. Jika aplikasi berjalan pada beberapa server, penghitung permintaan harus tetap konsisten.
Pengembang dapat menggunakan penyimpanan terdistribusi seperti Redis untuk membantu menyinkronkan penghitung. Selain itu, mekanisme pembatasan perlu mempertimbangkan alamat IP bersama yang digunakan banyak pengguna.
Strategi Mengoptimalkan API Rate Limiting
Pengembang sebaiknya menentukan batas berdasarkan karakteristik setiap endpoint. Layanan autentikasi, misalnya, dapat memiliki kebijakan berbeda dari layanan pembacaan konfigurasi.
Selanjutnya, gunakan algoritma yang sesuai dengan pola trafik. Token bucket dapat dipilih ketika sistem membutuhkan toleransi lonjakan singkat.
Pengembang juga perlu menyediakan informasi batas melalui header respons. Dokumentasi yang jelas membantu klien menyesuaikan frekuensi permintaan.
Terakhir, lakukan pemantauan secara berkala. Analisis jumlah permintaan, respons HTTP 429, dan waktu pemrosesan dapat membantu menyempurnakan kebijakan pembatasan.
Kesimpulan
API Rate Limiting membantu platform slot digital mengendalikan jumlah permintaan yang masuk ke layanan backend. Melalui algoritma seperti Fixed Window, Sliding Window, Token Bucket, dan Leaky Bucket, pengembang dapat mengatur trafik sesuai kapasitas sistem.
Selain menjaga stabilitas server, mekanisme ini membantu mengurangi penyalahgunaan API dan mengoptimalkan penggunaan sumber daya. Dengan konfigurasi serta pemantauan yang tepat, rate limiting dapat mendukung layanan digital yang lebih stabil, aman, dan terukur.


