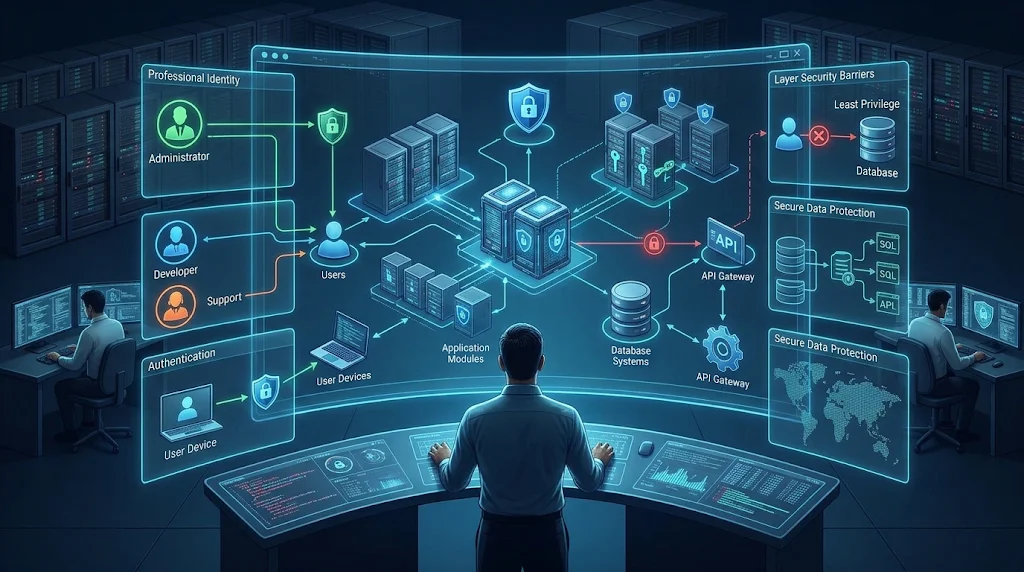
Keamanan platform permainan slot digital tidak hanya bergantung pada perlindungan server dan jaringan. Pengelolaan hak akses juga menjadi bagian penting dalam menjaga informasi dan fungsi sistem. Setiap pengguna maupun komponen aplikasi harus memiliki batas kewenangan yang jelas.
Salah satu mekanisme yang mendukung kebutuhan tersebut adalah Access Control. Teknologi ini mengatur siapa yang dapat mengakses sumber daya tertentu dan tindakan apa yang boleh dilakukan. Dengan pengaturan yang tepat, risiko penyalahgunaan akun dan akses tanpa izin dapat dikurangi. Berikut ini akan membahas tentang Peran Access Control dalam Membatasi Hak Akses Platform Slot.
Mengenal Access Control
Access Control merupakan mekanisme keamanan untuk mengatur hak akses terhadap sistem, aplikasi, dan data. Mekanisme ini memastikan bahwa setiap permintaan akses mengikuti kebijakan yang telah ditentukan.
Dalam platform slot digital, pengaturan akses dapat diterapkan pada administrator, staf teknis, pengguna, dan layanan internal. Setiap kategori memiliki kewenangan berbeda sesuai kebutuhan operasional.
Sebagai contoh, pengguna biasa hanya dapat mengakses fungsi yang berkaitan dengan akunnya sendiri. Sementara itu, administrator memiliki kewenangan lebih luas untuk mengelola konfigurasi tertentu.
Fungsi Access Control dalam Infrastruktur Platform
Penerapan Access Control membantu organisasi mengelola akses secara lebih terstruktur. Mekanisme ini juga mendukung perlindungan terhadap data dan layanan penting.
1. Membatasi Akses Berdasarkan Kewenangan
Setiap pengguna memperoleh izin sesuai tanggung jawabnya. Pengaturan tersebut mencegah seseorang mengakses fungsi yang tidak berkaitan dengan pekerjaannya.
Misalnya, staf pemantauan hanya membutuhkan akses untuk membaca log dan melihat kondisi server. Mereka tidak harus memiliki izin mengubah konfigurasi database.
Pembatasan ini membantu mengurangi kesalahan operasional. Selain itu, organisasi dapat memperjelas tanggung jawab setiap pengguna.
2. Melindungi Informasi Sensitif
Database dan aplikasi dapat menyimpan informasi yang membutuhkan perlindungan khusus. Access Control memastikan hanya pihak yang memiliki izin dapat melihat atau mengubah informasi tersebut.
Pengaturan dapat mencakup hak membaca, menambahkan, memperbarui, dan menghapus data. Dengan demikian, setiap tindakan dapat dibatasi berdasarkan kebutuhan.
3. Mengurangi Risiko Penyalahgunaan Akun
Akun yang memiliki hak akses terlalu luas dapat menimbulkan risiko keamanan. Jika kredensialnya dicuri, penyerang berpotensi memperoleh kendali terhadap banyak bagian sistem.
Access Control membatasi dampak tersebut melalui pemberian hak minimum. Prinsip ini dikenal sebagai Principle of Least Privilege.
Jenis Model Access Control
Pengembang dapat menggunakan beberapa model Access Control berdasarkan kebutuhan infrastruktur. Setiap model memiliki pendekatan berbeda dalam menentukan izin.
Role-Based Access Control (RBAC)
RBAC mengatur hak akses berdasarkan peran pengguna. Administrator menetapkan izin untuk setiap peran, kemudian menghubungkan pengguna dengan peran yang sesuai.
Contohnya, sistem dapat memiliki peran administrator, operator, auditor, dan pengguna biasa. Setiap peran mempunyai daftar kewenangan yang berbeda.
Model ini memudahkan pengelolaan akses ketika jumlah pengguna terus bertambah. Selain itu, perubahan tanggung jawab dapat ditangani dengan memperbarui peran pengguna.
Attribute-Based Access Control (ABAC)
ABAC menentukan akses berdasarkan atribut tertentu. Atribut tersebut dapat mencakup identitas pengguna, jenis perangkat, lokasi jaringan, waktu, dan tingkat sensitivitas data.
Sebagai contoh, sistem hanya memberikan akses administratif ketika pengguna menggunakan perangkat yang telah disetujui. Permintaan dari perangkat yang tidak memenuhi kebijakan dapat ditolak atau memerlukan verifikasi tambahan.
Model ini memberikan fleksibilitas lebih tinggi. Namun, pengelolaan aturan membutuhkan perencanaan agar tidak menjadi terlalu kompleks.
Discretionary Access Control (DAC)
DAC memungkinkan pemilik sumber daya menentukan pihak yang dapat mengakses data atau berkas tertentu. Pemilik dapat memberikan izin sesuai kebutuhan.
Model ini sering ditemukan pada sistem pengelolaan berkas. Namun, penerapannya membutuhkan pengawasan karena pemilik sumber daya dapat memberikan izin kepada pihak lain.
Mandatory Access Control (MAC)
MAC menggunakan kebijakan akses terpusat yang ditentukan administrator. Pengguna tidak dapat mengubah aturan secara bebas.
Model ini biasanya diterapkan pada lingkungan dengan kebutuhan keamanan dan klasifikasi data yang ketat. Setiap akses mengikuti tingkat izin serta kategori keamanan yang telah ditetapkan.
Cara Access Control Bekerja pada Platform Slot Digital
Access Control bekerja melalui proses pemeriksaan identitas dan otorisasi. Kedua proses tersebut memiliki fungsi yang berbeda.
Autentikasi memastikan identitas pihak yang mencoba masuk. Sementara itu, otorisasi menentukan tindakan yang boleh dilakukan setelah identitas berhasil diverifikasi.
Secara umum, prosesnya berlangsung melalui beberapa tahapan:
-
Permintaan akses: Pengguna atau layanan meminta akses ke sumber daya tertentu.
-
Verifikasi identitas: Sistem memeriksa kredensial atau identitas digital.
-
Pemeriksaan kebijakan: Sistem mengevaluasi peran, atribut, dan izin yang berlaku.
-
Keputusan akses: Sistem menerima atau menolak permintaan berdasarkan aturan.
-
Pencatatan aktivitas: Sistem menyimpan informasi akses untuk kebutuhan pemantauan dan audit.
Proses tersebut memastikan setiap permintaan mengikuti kebijakan keamanan. Selain itu, pencatatan aktivitas membantu administrator menelusuri tindakan yang dilakukan pengguna.
Penerapan Access Control pada Komponen Sistem
Access Control dapat diterapkan pada berbagai bagian infrastruktur. Penerapannya perlu menyesuaikan fungsi setiap komponen.
Pengelolaan Database
Administrator dapat membatasi akun aplikasi agar hanya memiliki akses terhadap tabel yang dibutuhkan. Akun untuk membaca data tidak harus memiliki izin menghapus informasi.
Pengamanan API
Setiap endpoint API perlu memiliki aturan otorisasi yang sesuai. Sistem harus memeriksa apakah pengguna atau layanan memiliki izin untuk menjalankan tindakan tertentu.
Pemeriksaan ini penting untuk mencegah akses terhadap data milik pengguna lain.
Pengaturan Server
Akses administratif server sebaiknya dibatasi kepada personel yang berwenang. Pengelola dapat menggunakan autentikasi berlapis, akun individual, dan pencatatan aktivitas.
Dengan begitu, perubahan konfigurasi dapat ditelusuri berdasarkan identitas pelaksana.
Tantangan dalam Pengelolaan Hak Akses
Salah satu tantangan utama adalah penumpukan izin atau privilege creep. Kondisi ini terjadi ketika pengguna terus memperoleh hak akses tambahan tanpa evaluasi berkala.
Selain itu, aturan yang terlalu rumit dapat menyebabkan kesalahan konfigurasi. Pengguna yang seharusnya memiliki akses tertentu justru dapat mengalami penolakan atau memperoleh izin berlebihan.
Untuk mengatasinya, organisasi perlu melakukan audit hak akses secara rutin. Setiap perubahan jabatan, tanggung jawab, dan status pengguna harus diikuti penyesuaian izin.
Praktik Terbaik Penerapan Access Control
Pengelolaan hak akses membutuhkan kebijakan yang konsisten. Beberapa praktik berikut dapat membantu meningkatkan keamanan:
-
Terapkan least privilege: Berikan izin minimum sesuai kebutuhan pekerjaan.
-
Gunakan akun individual: Hindari penggunaan akun bersama untuk aktivitas administratif.
-
Lakukan audit berkala: Periksa dan hapus izin yang sudah tidak diperlukan.
-
Terapkan MFA: Tambahkan verifikasi untuk akses yang memiliki risiko tinggi.
-
Catat aktivitas penting: Simpan log untuk membantu investigasi dan audit.
-
Pisahkan tugas sensitif: Terapkan pemisahan kewenangan agar satu pihak tidak mengendalikan seluruh proses penting.
Kesimpulan
Access Control memiliki peran penting dalam membatasi hak akses platform slot digital. Mekanisme ini membantu mengatur kewenangan pengguna, melindungi informasi sensitif, dan mengurangi risiko penyalahgunaan akun.
Penerapannya dapat menggunakan RBAC, ABAC, DAC, maupun MAC sesuai kebutuhan sistem. Namun, efektivitasnya bergantung pada kebijakan yang jelas dan evaluasi secara berkala.
Dengan pengelolaan akses yang terstruktur, organisasi dapat membangun infrastruktur yang lebih aman, terkontrol, dan mudah diaudit.


